


サイバー攻撃で水道が止まり、電気が消える!?――情報漏えいだけではない、インフラの被害
作成者:
株式会社クリエイティブ・ラボ
更新日:2026-10-29 14:55
カテゴリー:
クリコラ 〜 CREATIVE LAND 建設コラム 〜
作成者:
株式会社クリエイティブ・ラボ
更新日:2026-10-29 14:55
サイバー攻撃で水道が止まり、電気が消える!?――情報漏えいだけではない、インフラの被害

この記事をまとめると?
・サイバー攻撃は、情報漏えいに加え、停電や物流停止も引き起こし得る。
・AIによる攻撃の効率化を見据え、インフラの備えを見直す必要がある。
・設備の整備・更新とともに、サイバー対策への継続的な投資が日常を支える。
・AIによる攻撃の効率化を見据え、インフラの備えを見直す必要がある。
・設備の整備・更新とともに、サイバー対策への継続的な投資が日常を支える。
サイバー攻撃で水道が止まり、電気が消える!?
2026年7月、米国のサイバー対策機関CISAは、水道・下水道の制御装置を狙う攻撃が増えていると警告しました。攻撃者に装置の設定を変えられ、運転員が操作できなくなる事例も発生。水道水について飲用前の煮沸を求める通知や、設備システムの手動運転への切り替えを余儀なくされる事態につながったとしています。[10]※1
「サイバー攻撃」と聞くと、個人情報の漏えいや、不正な送金を思い浮かべるかもしれません。しかし、その影響は画面の中を越え、暮らしを支える設備にも及びます。
電気や水道、物流が止まる。そんな事態に備えることも、いまのインフラ整備・維持管理に求められています。
「サイバー攻撃」と聞くと、個人情報の漏えいや、不正な送金を思い浮かべるかもしれません。しかし、その影響は画面の中を越え、暮らしを支える設備にも及びます。
電気や水道、物流が止まる。そんな事態に備えることも、いまのインフラ整備・維持管理に求められています。
設備を壊されなくても、供給は止まる
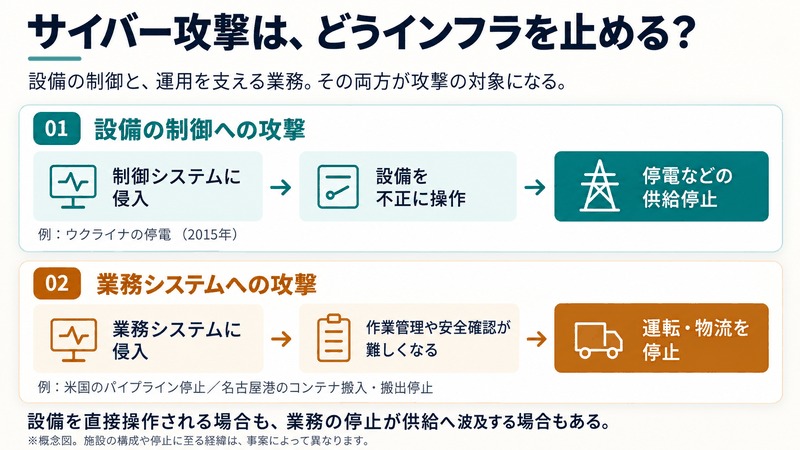
2015年12月、ウクライナで約22万5,000の電力需要家が、1〜6時間の停電に見舞われました。原因は、電力会社の制御システムへのサイバー攻撃。侵入者が設備を操作し、送電を遮断したのです。[1]
ウクライナの停電について、英国政府はロシア軍情報機関の部隊による攻撃と位置付けています。インフラは、国家による妨害活動の対象にもなっているのです。[2]
一方、2021年5月に米国のコロニアル・パイプラインが受けたのは、データを暗号化し、金銭を要求するランサムウェア攻撃でした。業務用の情報システムへの侵入を受け、会社は設備側への影響を懸念して、燃料を送るパイプラインを停止しました。[3]
制御装置を直接乗っ取られる事態には至らずとも、安全に運転を続けられるか判断できず、設備の運転を止めざるを得ない場合もあるということです。
日本でも、2023年7月、名古屋港でコンテナの作業を一元管理するシステムに障害が発生し、搬入・搬出が約3日間停止しました。[4]
ウクライナの停電について、英国政府はロシア軍情報機関の部隊による攻撃と位置付けています。インフラは、国家による妨害活動の対象にもなっているのです。[2]
一方、2021年5月に米国のコロニアル・パイプラインが受けたのは、データを暗号化し、金銭を要求するランサムウェア攻撃でした。業務用の情報システムへの侵入を受け、会社は設備側への影響を懸念して、燃料を送るパイプラインを停止しました。[3]
制御装置を直接乗っ取られる事態には至らずとも、安全に運転を続けられるか判断できず、設備の運転を止めざるを得ない場合もあるということです。
日本でも、2023年7月、名古屋港でコンテナの作業を一元管理するシステムに障害が発生し、搬入・搬出が約3日間停止しました。[4]
AIが変える、攻撃の速さと規模
身近なサービスでも被害は起きています。2026年10月には、GMOインターネットの「お名前.com デスクトップクラウド」が不正アクセスを受け、サービスを停止しました。[5]
昨今、AIの活用によって、攻撃対象の調査やソフトウェアの弱点探しが効率化し、攻撃の頻度や強度が増すと見込まれています。[6]※2
弱点が公表されてから攻撃に使われるまでの時間も、さらに短くなると予測されています。[6] 対策する側は、これまで以上に迅速な対応を迫られることになります。
海外で実際に起きたインフラの停止と、攻撃を効率化するAI。この二つを踏まえれば、日本でも備えを見直す必要性と緊急性の高まりを強く感じます。
昨今、AIの活用によって、攻撃対象の調査やソフトウェアの弱点探しが効率化し、攻撃の頻度や強度が増すと見込まれています。[6]※2
弱点が公表されてから攻撃に使われるまでの時間も、さらに短くなると予測されています。[6] 対策する側は、これまで以上に迅速な対応を迫られることになります。
海外で実際に起きたインフラの停止と、攻撃を効率化するAI。この二つを踏まえれば、日本でも備えを見直す必要性と緊急性の高まりを強く感じます。
守るのは、設備と、それを動かす仕組み
必要なのは、侵入を防ぐ対策と、被害が出た後の対応を一緒に用意することです。
例えば、設備に接続できる相手や操作権限を絞る。異常な通信を監視する。復旧用のデータを保管し、実際に復旧することができるかを試しておく。担当者や保守会社の教育も含めて、運転を支える仕組みを整えることが大切です。[7]
現場の対応が被害の拡大を防いだ例もあります。ポーランドのCERT Polskaが2026年8月に公表した報告では、前年12月の攻撃で熱電併給施設のタービンなどが停止しましたが、運転員の迅速な対応によって、利用者への熱供給は途切れずに済みました。[8]
設備の安全は、システムの対策と、そこで働く人々の判断の両方に支えられています。
例えば、設備に接続できる相手や操作権限を絞る。異常な通信を監視する。復旧用のデータを保管し、実際に復旧することができるかを試しておく。担当者や保守会社の教育も含めて、運転を支える仕組みを整えることが大切です。[7]
現場の対応が被害の拡大を防いだ例もあります。ポーランドのCERT Polskaが2026年8月に公表した報告では、前年12月の攻撃で熱電併給施設のタービンなどが停止しましたが、運転員の迅速な対応によって、利用者への熱供給は途切れずに済みました。[8]
設備の安全は、システムの対策と、そこで働く人々の判断の両方に支えられています。
水を届け続けるための、設備更新の工夫
日本の水道設備では、どんな工夫がされているのでしょうか。例えば、群馬県企業局の県央第二水道事務所では、2020年に運用を始めた監視制御システムで、サーバーや設備を制御する装置を二重化しました。同じ役割の装置を二組用意し、故障に備える仕組みです。
さらに、あらかじめ許可したプログラムだけを動かす方式を採用し、不正なプログラムへの対策も組み込んでいます。[11]
水道の設備更新には、水道管やポンプに加え、それらを動かすコンピューターの信頼性や安全性を高める仕事もあります。蛇口をひねれば水が出る。その当たり前を守るために、設備をつくり、更新する仕事では、目に見えない部分にも工夫を重ねているのです。
さらに、あらかじめ許可したプログラムだけを動かす方式を採用し、不正なプログラムへの対策も組み込んでいます。[11]
水道の設備更新には、水道管やポンプに加え、それらを動かすコンピューターの信頼性や安全性を高める仕事もあります。蛇口をひねれば水が出る。その当たり前を守るために、設備をつくり、更新する仕事では、目に見えない部分にも工夫を重ねているのです。
「いつもどおり」を支える投資へ
日本でも国土交通省は、AIの高度化を踏まえ、重要インフラ事業者などに対策の強化を求めています。[9]
公共工事で施設をつくり、更新するときにも、設備を動かすシステムの安全を一緒に考える。完成後の監視、保守、人材育成や復旧訓練まで、継続して支えられるようにする。サイバー対策は、そうしたインフラへの投資の一部として捉える必要があります。
対策のために使われた費用は、新しい橋や道路のようには目に見えません。それでも、電気が使え、水が届き、荷物が運ばれる日常を支える費用です。
国や自治体がサイバーセキュリティを重点課題に位置付け、必要な予算と人材を確保する。その投資が何を守るのかを知り、私たちも必要性を理解していくことが、これからのインフラを支える一歩になるのではないでしょうか。
公共工事で施設をつくり、更新するときにも、設備を動かすシステムの安全を一緒に考える。完成後の監視、保守、人材育成や復旧訓練まで、継続して支えられるようにする。サイバー対策は、そうしたインフラへの投資の一部として捉える必要があります。
対策のために使われた費用は、新しい橋や道路のようには目に見えません。それでも、電気が使え、水が届き、荷物が運ばれる日常を支える費用です。
国や自治体がサイバーセキュリティを重点課題に位置付け、必要な予算と人材を確保する。その投資が何を守るのかを知り、私たちも必要性を理解していくことが、これからのインフラを支える一歩になるのではないでしょうか。
注釈
※1 CISAが公表したのは、制御装置への攻撃、煮沸を求める通知、継続的な手動運転等です。この資料だけで、実際の水質汚染や大規模な断水が発生したとは判断できません。2026年7月30日は注意喚起の公表日であり、すべての被害の発生日を示すものではありません。[10]
※2 AIによる攻撃の効率化と今後の脅威の説明は、英国のサイバー対策機関NCSCの評価に基づきます。同機関は、AIによる標的調査・脆弱性探索等の効率化、攻撃の頻度・強度の増加、重要インフラや取引先への脅威を指摘しています。本稿で紹介した個別事件でのAI利用が確認されたという意味ではなく、GMOの事件についても、確認した公式発表からAI利用を断定することはできません。[5][6]
※2 AIによる攻撃の効率化と今後の脅威の説明は、英国のサイバー対策機関NCSCの評価に基づきます。同機関は、AIによる標的調査・脆弱性探索等の効率化、攻撃の頻度・強度の増加、重要インフラや取引先への脅威を指摘しています。本稿で紹介した個別事件でのAI利用が確認されたという意味ではなく、GMOの事件についても、確認した公式発表からAI利用を断定することはできません。[5][6]
参考資料・ニュース
参照日:[1]〜[10]は2026年10月28日、[11]は2026年10月29日。本文・注釈の出典番号に対応。
[1] 米国エネルギー省「Section 2(e): Assessment of Electricity Disruption Incident Response Capabilities」
2017年8月9日付。2015年12月のウクライナでの停電について、被害規模や設備への操作を参照。該当箇所:本文p.6(PDF p.15)。
[公式報告書掲載ページ](https://www.energy.gov/articles/report-strengthening-cybersecurity-federal-networks-and-critical-infrastructure)
URL:`https://www.energy.gov/articles/report-strengthening-cybersecurity-federal-networks-and-critical-infrastructure`
[2] 英国政府「Profile: GRU cyber and hybrid threat operations」
ウクライナの停電に関する、攻撃主体についての英国政府の判断を参照。該当箇所:Unit 74455、BlackEnergy(2015)。
[公式掲載ページ](https://www.gov.uk/government/publications/profile-gru-cyber-and-hybrid-threat-operations/profile-gru-cyber-and-hybrid-threat-operations)
URL:`https://www.gov.uk/government/publications/profile-gru-cyber-and-hybrid-threat-operations/profile-gru-cyber-and-hybrid-threat-operations`
[3] 米国下院国土安全保障委員会「Cyber Threats in the Pipeline: Using Lessons from the Colonial Ransomware Attack to Defend Critical Infrastructure」
2021年の公聴会記録。コロニアル・パイプラインへの攻撃と、設備側への影響を懸念して運転を停止した経緯を参照。
[米国政府公開の公聴会記録](https://www.govinfo.gov/content/pkg/CHRG-117hhrg45085/html/CHRG-117hhrg45085.htm)
URL:`https://www.govinfo.gov/content/pkg/CHRG-117hhrg45085/html/CHRG-117hhrg45085.htm`
[4] 国土交通省「『コンテナターミナルにおける情報セキュリティ対策等検討委員会』を開催します」
2023年7月27日公表。名古屋港でのシステム障害と、約3日間のコンテナ搬入・搬出停止を参照。
[公式発表](https://www.mlit.go.jp/report/press/port02_hh_000189.html)
URL:`https://www.mlit.go.jp/report/press/port02_hh_000189.html`
[5] GMOインターネット「『お名前.com デスクトップクラウド』への不正アクセスに関する現在の対応について(第12報)」
2026年10月27日19時10分時点の発表。本文では、同発表の「これまでの経緯」に記載された10月21日のサービス停止を参照。
[公式発表](https://internet.gmo/news/article/258)
URL:`https://internet.gmo/news/article/258`
[6] 英国National Cyber Security Centre(NCSC)「Impact of AI on cyber threat from now to 2027」
AIによる標的調査・脆弱性探索の効率化、攻撃への悪用までの時間短縮、重要インフラ等への脅威についての評価を参照。
[公式評価報告](https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027)
URL:`https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027`
[7] 米国国立標準技術研究所(NIST)「Guide to Operational Technology (OT) Security」SP 800-82 Rev. 3
2023年9月刊行。アクセス制御、監視、要員教育、バックアップ・復旧試験に関する推奨事項を参照。
[公式掲載ページ](https://csrc.nist.gov/pubs/sp/800/82/r3/final)
URL:`https://csrc.nist.gov/pubs/sp/800/82/r3/final`
[本文PDF](https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf)
PDF URL:`https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf`
[8] CERT Polska「Follow-Up Report of the December 2025 Energy Sector Incident」
2026年8月8日公表。2025年12月の攻撃で熱電併給施設の設備が停止した一方、運転員の対応によって利用者への熱供給が継続した事例を参照。
[公式追加報告](https://cert.pl/en/posts/2026/08/incident-follow-up-report-energy-sector-2025/)
URL:`https://cert.pl/en/posts/2026/08/incident-follow-up-report-energy-sector-2025/`
[9] 国土交通省「情報セキュリティ」
AIの高度化や脆弱性への対応を踏まえた、重要インフラ事業者等への対策強化の呼びかけを参照。
[公式掲載ページ](https://www.mlit.go.jp/sogoseisaku/jouhouka/sosei_jouhouka9999.html)
URL:`https://www.mlit.go.jp/sogoseisaku/jouhouka/sosei_jouhouka9999.html`
[10] 米国Cybersecurity and Infrastructure Security Agency(CISA)「CISA Urges Water and Wastewater Systems Sector to Protect OT Against Activity Targeting PLCs」
2026年7月30日配信。水道・下水道の制御装置への攻撃、設定変更による操作不能、煮沸通知や手動運転への切り替えに関する注意喚起を参照。
[公式配信本文](https://content.govdelivery.com/accounts/USDHSCISA/bulletins/422e63c)
URL:`https://content.govdelivery.com/accounts/USDHSCISA/bulletins/422e63c`
[11] 日立評論「水・環境」(2021年)内「3. 群馬県企業局 県央第二水道事務所 監視制御システム」
2020年11月に運用を開始した監視制御システムについて、サーバー・制御装置の二重化と、ホワイトリスト方式によるセキュリティ対策を参照。
[掲載ページ](https://www.hitachihyoron.com/jp/archive/2020s/2021/01/07/index.html)
URL:`https://www.hitachihyoron.com/jp/archive/2020s/2021/01/07/index.html`
[1] 米国エネルギー省「Section 2(e): Assessment of Electricity Disruption Incident Response Capabilities」
2017年8月9日付。2015年12月のウクライナでの停電について、被害規模や設備への操作を参照。該当箇所:本文p.6(PDF p.15)。
[公式報告書掲載ページ](https://www.energy.gov/articles/report-strengthening-cybersecurity-federal-networks-and-critical-infrastructure)
URL:`https://www.energy.gov/articles/report-strengthening-cybersecurity-federal-networks-and-critical-infrastructure`
[2] 英国政府「Profile: GRU cyber and hybrid threat operations」
ウクライナの停電に関する、攻撃主体についての英国政府の判断を参照。該当箇所:Unit 74455、BlackEnergy(2015)。
[公式掲載ページ](https://www.gov.uk/government/publications/profile-gru-cyber-and-hybrid-threat-operations/profile-gru-cyber-and-hybrid-threat-operations)
URL:`https://www.gov.uk/government/publications/profile-gru-cyber-and-hybrid-threat-operations/profile-gru-cyber-and-hybrid-threat-operations`
[3] 米国下院国土安全保障委員会「Cyber Threats in the Pipeline: Using Lessons from the Colonial Ransomware Attack to Defend Critical Infrastructure」
2021年の公聴会記録。コロニアル・パイプラインへの攻撃と、設備側への影響を懸念して運転を停止した経緯を参照。
[米国政府公開の公聴会記録](https://www.govinfo.gov/content/pkg/CHRG-117hhrg45085/html/CHRG-117hhrg45085.htm)
URL:`https://www.govinfo.gov/content/pkg/CHRG-117hhrg45085/html/CHRG-117hhrg45085.htm`
[4] 国土交通省「『コンテナターミナルにおける情報セキュリティ対策等検討委員会』を開催します」
2023年7月27日公表。名古屋港でのシステム障害と、約3日間のコンテナ搬入・搬出停止を参照。
[公式発表](https://www.mlit.go.jp/report/press/port02_hh_000189.html)
URL:`https://www.mlit.go.jp/report/press/port02_hh_000189.html`
[5] GMOインターネット「『お名前.com デスクトップクラウド』への不正アクセスに関する現在の対応について(第12報)」
2026年10月27日19時10分時点の発表。本文では、同発表の「これまでの経緯」に記載された10月21日のサービス停止を参照。
[公式発表](https://internet.gmo/news/article/258)
URL:`https://internet.gmo/news/article/258`
[6] 英国National Cyber Security Centre(NCSC)「Impact of AI on cyber threat from now to 2027」
AIによる標的調査・脆弱性探索の効率化、攻撃への悪用までの時間短縮、重要インフラ等への脅威についての評価を参照。
[公式評価報告](https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027)
URL:`https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027`
[7] 米国国立標準技術研究所(NIST)「Guide to Operational Technology (OT) Security」SP 800-82 Rev. 3
2023年9月刊行。アクセス制御、監視、要員教育、バックアップ・復旧試験に関する推奨事項を参照。
[公式掲載ページ](https://csrc.nist.gov/pubs/sp/800/82/r3/final)
URL:`https://csrc.nist.gov/pubs/sp/800/82/r3/final`
[本文PDF](https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf)
PDF URL:`https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf`
[8] CERT Polska「Follow-Up Report of the December 2025 Energy Sector Incident」
2026年8月8日公表。2025年12月の攻撃で熱電併給施設の設備が停止した一方、運転員の対応によって利用者への熱供給が継続した事例を参照。
[公式追加報告](https://cert.pl/en/posts/2026/08/incident-follow-up-report-energy-sector-2025/)
URL:`https://cert.pl/en/posts/2026/08/incident-follow-up-report-energy-sector-2025/`
[9] 国土交通省「情報セキュリティ」
AIの高度化や脆弱性への対応を踏まえた、重要インフラ事業者等への対策強化の呼びかけを参照。
[公式掲載ページ](https://www.mlit.go.jp/sogoseisaku/jouhouka/sosei_jouhouka9999.html)
URL:`https://www.mlit.go.jp/sogoseisaku/jouhouka/sosei_jouhouka9999.html`
[10] 米国Cybersecurity and Infrastructure Security Agency(CISA)「CISA Urges Water and Wastewater Systems Sector to Protect OT Against Activity Targeting PLCs」
2026年7月30日配信。水道・下水道の制御装置への攻撃、設定変更による操作不能、煮沸通知や手動運転への切り替えに関する注意喚起を参照。
[公式配信本文](https://content.govdelivery.com/accounts/USDHSCISA/bulletins/422e63c)
URL:`https://content.govdelivery.com/accounts/USDHSCISA/bulletins/422e63c`
[11] 日立評論「水・環境」(2021年)内「3. 群馬県企業局 県央第二水道事務所 監視制御システム」
2020年11月に運用を開始した監視制御システムについて、サーバー・制御装置の二重化と、ホワイトリスト方式によるセキュリティ対策を参照。
[掲載ページ](https://www.hitachihyoron.com/jp/archive/2020s/2021/01/07/index.html)
URL:`https://www.hitachihyoron.com/jp/archive/2020s/2021/01/07/index.html`
筆者情報
■氏 名:亀井 聡
■会 社 名:株式会社クリエイティブ・ラボ
■所属・役職:ディレクター
■企業ページ:https://creative-land.jp/company-detail/3
■コラム公開日:2026/10/29
■コラム更新日:2026/10/29
■会 社 名:株式会社クリエイティブ・ラボ
■所属・役職:ディレクター
■企業ページ:https://creative-land.jp/company-detail/3
■コラム公開日:2026/10/29
■コラム更新日:2026/10/29
 でポスト
 で送る
 でシェア